Ta strona używa plików cookies, aby zapewnić najlepszą jakość korzystania z naszego serwisu oraz do celów analitycznych. Klikając "Akceptuję", wyrażasz zgodę na używanie wszystkich plików cookies. Możesz również odrzucić zgodę, co spowoduje zablokowanie plików cookies analitycznych. Więcej informacji znajdziesz w naszej Polityce Prywatności.
Cyberatak na chłodzenie banku krwi. Ostrzeżenie dla ochrony zdrowia na całym świecie
Atak na dostawcę systemów chłodniczych we Francji doprowadził do niebezpiecznej zmiany ustawień w pomieszczeniach z krwią.
Francuski bank krwi wykrył incydent na czas i uratował przechowywane próbki.
Nie wiadomo, kto odpowiada za międzynarodową falę ataków na sterowniki chłodnicze.
Eksperci zalecają odcięcie urządzeń od publicznego internetu, segmentację sieci i niezależne alarmy termiczne.
Sponsorowane
Odkryj rewolucyjną metodę nauki języków
Sprawdź jak w 30 dni opanować podstawy dowolnego języka obcego bez wychodzenia z domu.
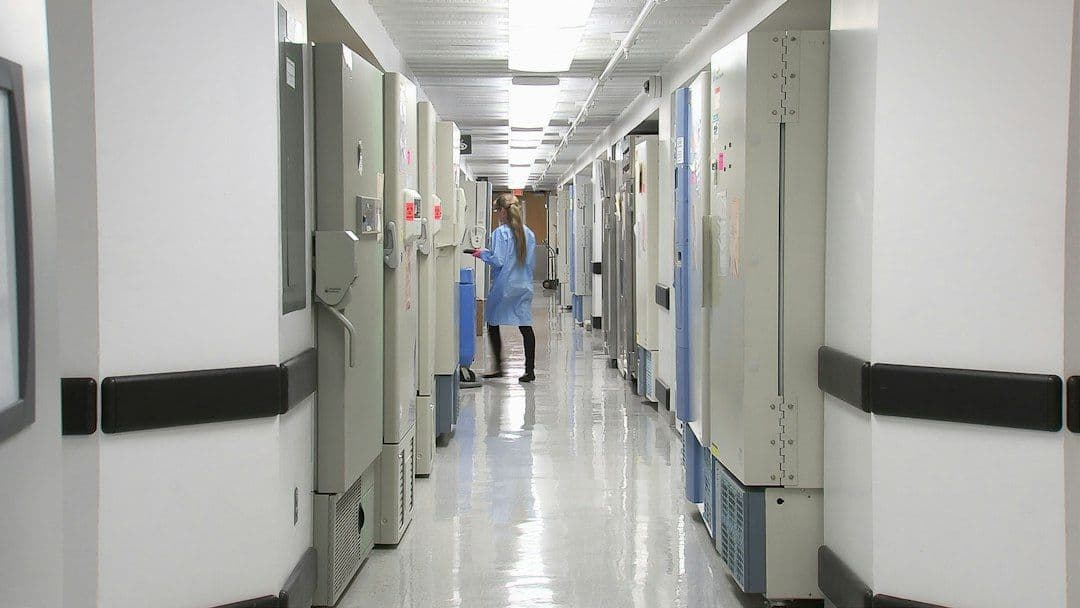
Organizacja Health ISAC, zajmująca się wymianą informacji o zagrożeniach w sektorze ochrony zdrowia, ostrzegła swoich członków przed falą cyberataków na sterowniki urządzeń chłodniczych. Jedno z takich zdarzeń dotknęło dostawcę systemów wykorzystywanych przez francuski bank krwi. Atakujący zmienili ustawienia odpowiedzialne za rozmrażanie oraz progi temperatury w pomieszczeniach przechowujących krew. Francuska instytucja wykryła podejrzaną aktywność na czas i zdołała uratować próbki.
Sterowanie temperaturą stało się celem cyberataków
Chodzi o urządzenia należące do technologii operacyjnej, określanej po angielsku jako operational technology, czyli OT. Są to maszyny i systemy sterujące fizycznymi procesami, między innymi chłodzeniem, pompami wody oraz monitoringiem temperatury. W odróżnieniu od typowych systemów biurowych ich przejęcie może nie tylko ujawnić dane lub zablokować pliki, ale także bezpośrednio zmienić działanie urządzenia.
W ostatnich miesiącach ataki na systemy chłodnicze i inne urządzenia przemysłowe odnotowywano między innymi w sklepach spożywczych, zakładach przetwórstwa żywności, obiektach w Europie i Izraelu oraz na amerykańskich bazach wojskowych. Ich skutkiem były psujące się zapasy, pożary, uszkodzenia maszyn i poważne zakłócenia działalności. Incydent we francuskim banku krwi zwrócił uwagę na konsekwencje, jakie awaria lub celowa zmiana ustawień może mieć w ochronie zdrowia.
mogą chronić krew, osocze, leki, terapie, żywność i inne produkty wrażliwe na temperaturę.
W jednym z francuskich incydentów podniesiono progi temperatury i zmieniono ustawienia rozmrażania w pomieszczeniach chłodniczych.
Amerykańskie agencje ostrzegły, że atakujący śledzą systemy chłodnicze w wielu sektorach infrastruktury krytycznej.
Nie ma rozstrzygających dowodów, które wskazywałyby sprawcę całej fali ataków w Europie.
Francuski bank krwi uniknął utraty próbek
Francuski zakład krwiodawstwa potwierdził we wtorkowym komunikacie, że złośliwa aktywność dotknęła jednego z dostawców wykorzystywanych w pomieszczeniach do przechowywania krwi. W wyniku ataku ustawienia systemu zostały zmienione w sposób, który mógł doprowadzić do niebezpiecznego wzrostu temperatury. Instytucja zidentyfikowała podejrzane działania odpowiednio wcześnie, dzięki czemu przechowywane próbki zostały zabezpieczone.
Errol Weiss, dyrektor ds. bezpieczeństwa w Health ISAC, ocenił, że zdarzenie pokazuje, jak bezpośrednio cyberbezpieczeństwo wiąże się z bezpieczeństwem pacjentów. Manipulacja systemem chłodniczym przechowującym krew, osocze lub kluczowe terapie nie ogranicza się do kradzieży danych albo blokady dokumentów administracyjnych. Może narazić na zniszczenie fizyczne zasoby niezbędne do ratowania życia.
Niepewne ślady prowadzą do kilku grup
Nie wiadomo, kto stoi za międzynarodową falą ataków na sterowniki chłodnicze ani czy wszystkie incydenty są dziełem tych samych osób. Iran został powiązany co najmniej z jednym zdarzeniem w Izraelu na początku wiosny, choć tamten atak był bardziej zaawansowany i obejmował szerszy zakres złośliwych działań. Śledczy analizujący zakłócenia na amerykańskich bazach wojskowych również biorą pod uwagę możliwy udział Iranu.
Dwie grupy hakerskie związane z Rosją, NoName057(16) oraz Z-Pentest Alliance, po czasie opublikowały nagrania i wpisy w serwisie Telegram, w których przypisały sobie odpowiedzialność za ataki w Europie. Opublikowały także próbkę rzekomo skradzionych danych uwierzytelniających, które mogły zapewniać dostęp do urządzeń firm Danfoss i Copeland. Obie grupy mają historię atakowania sterowników chłodniczych i innych systemów technologii operacyjnej, ale samo publiczne przypisanie sobie ataków nie stanowi dowodu.
Dlaczego te systemy są trudne do ochrony
Eksperci nie są pewni, czy najnowsze ataki na chłodziarki i zamrażarki w Europie wymagały wykorzystania skradzionych danych logowania. Tom Hegel, szef zespołu analiz wywiadowczych w firmie SentinelOne, wskazał, że do oceny sprawstwa potrzebne byłyby między innymi logi dostępu, informacje o zmianach konfiguracji oraz dane o połączeniach z kontami serwisowymi. Jego zdaniem rosyjskie grupy są wiarygodną hipotezą ze względu na wcześniejsze działania, ale brakuje bezpośredniego ogniwa dowodowego łączącego je z konkretnymi incydentami w Europie. Dodatkowym problemem jest to, że takie grupy często przypisują sobie zdarzenia także wtedy, gdy ich udział nie został potwierdzony.
Jednym z podstawowych problemów jest wystawienie urządzeń na publiczny internet. W samej Francji przed październikowymi atakami tysiące sterowników chłodniczych było dostępnych z sieci przy niewielkich zabezpieczeniach. Później eksperci nadal znajdowali setki niechronionych urządzeń. To tylko część dziesiątek tysięcy urządzeń technologii operacyjnej widocznych w internecie, z których wiele jest wykorzystywanych w infrastrukturze krytycznej.
Kolejną trudnością są luki w popularnych systemach zdalnego zarządzania chłodziarkami i zamrażarkami. Firma Claroty opublikowała informacje o podatnościach w kilku ważnych sterownikach, w tym urządzeniach produkowanych przez Copeland i Danfoss. Część problemów została zgłoszona producentom, którzy przygotowali poprawki. Aktualizacja urządzeń przemysłowych często wymaga jednak ich wyłączenia, co w ochronie zdrowia może powodować poważne ryzyko nawet przy krótkiej przerwie. W przypadku starszych modeli poprawki mogą nie być już dostępne, a wymiana sprzętu może przekraczać możliwości finansowe operatora.
Zabezpieczenia muszą obejmować sprzęt i ludzi
Organizacje często nie mają pełnej wiedzy o tym, jakie urządzenia są podłączone do ich sieci. Jednocześnie umowy z dostawcami usług mogą wymagać stałego zdalnego dostępu do sterowników, aby serwisanci mogli monitorować i naprawiać systemy chłodnicze. Taki dostęp może stać się drogą do przejęcia urządzenia, zwłaszcza gdy wykorzystywane są słabe lub powtarzane dane logowania. Problem pogłębia fakt, że urządzenia sterują procesami fizycznymi, a ich awaria może mieć skutki wykraczające poza środowisko cyfrowe.
Specjaliści ostrzegają także, że sztuczna inteligencja pomaga atakującym szybciej wyszukiwać podatne systemy i lepiej rozumieć skomplikowane maszyny oraz procesy, którymi sterują. Zespół Health ISAC podkreśla jednak, że wiele takich ataków nie jest szczególnie zaawansowanych, nowych ani trudnych do wykrycia. W ochronie zdrowia podstawą powinno być usunięcie urządzeń z publicznego internetu, zastosowanie ścisłej segmentacji sieci oraz odseparowanie sterowników chłodniczych od zwykłych systemów firmowych i sieci gościnnych.
Zalecane są również zabezpieczenia, których nie da się ominąć samą zmianą ustawień w oprogramowaniu. Należą do nich mechaniczne odcięcia sterowane niezależnie od systemu oraz osobne alarmy termiczne. Ostrzeżenie dla sektora zdrowia obejmuje także monitory gazów medycznych, szkolenie personelu z ręcznej obsługi urządzeń w sytuacji awaryjnej oraz utrzymywanie kopii zapasowych poza siecią. Takie rozwiązania mogą ograniczyć skutki ataku nawet wtedy, gdy część infrastruktury cyfrowej przestanie działać.
Wczesne ostrzeganie może ograniczyć szkody
Znaczenie wymiany informacji pokazały także incydenty w estońskich sklepach spożywczych. Menedżerowie byli w podwyższonej gotowości po ostrzeżeniach wydanych przez estoński urząd RIA. Gdy 2 listopada zaatakowano jeden ze sklepów Selver, napastnicy zmienili ustawienie temperatury systemu chłodniczego na plus 50 stopni Celsjusza. Dostawca usług zareagował szybko i zapobiegł poważnym stratom.
Przedstawicielka RIA wskazała ten przypadek jako przykład znaczenia międzynarodowego monitorowania zagrożeń, reagowania na wczesne ostrzeżenia i współpracy z firmami. Health ISAC apeluje, aby organizacje z różnych sektorów dzieliły się informacjami o atakach, ekspozycji konkretnych dostawców i sposobach zabezpieczania urządzeń. Amerykańskie FBI, Agencja Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury, Departament Zdrowia i Opieki Społecznej oraz Departament Rolnictwa opublikowały osobne zalecenia dotyczące zagrożeń dla przemysłowych systemów chłodniczych i monitorowania łańcucha chłodniczego. Ich ostrzeżenia obejmują sektory ochrony zdrowia, chemii, żywności, rolnictwa i transportu.